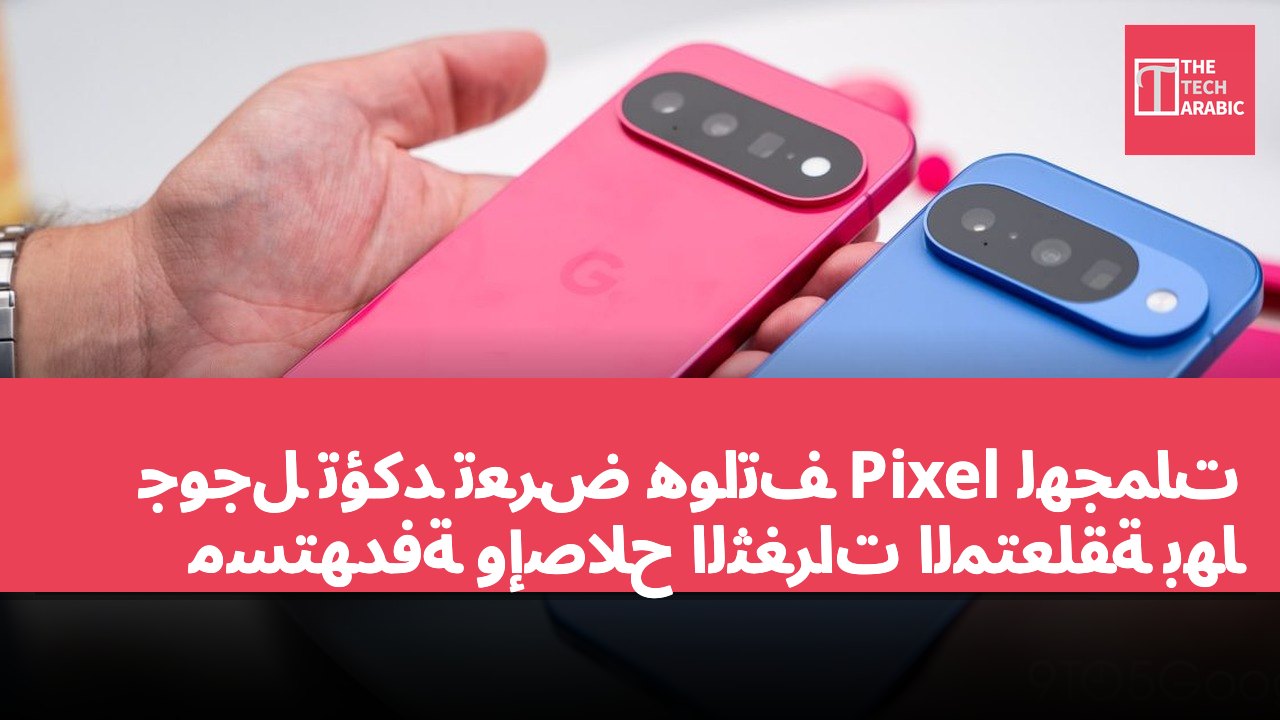
أكدت Google أن بعض هواتف Pixel تعرضت لهجمات استغلال ثغرات مرتبطة بالمودم. كجزء من تحديث الأمان لشهر سبتمبر 2026، قامت Google بإصلاح أكثر من 200 ثغرة أمنية، لكنها أشارت بشكل خاص إلى أن إحدى الثغرات تم استغلالها بنشاط في البرية. وفقًا للبيانات، قد تتعرض CVE-2026-58704 لهجمات محدودة وموجهة. تتعلق هذه المشكلة بالمودم، وطريقة استغلالها لا تتطلب تفاعل المستخدم. تم وصف CVE-2026-58704 كما يلي: في المودم المحمول، قد توجد مشكلة في تجاوز الأذونات بسبب خطأ في منطق الشيفرة.
يمكن أن يؤدي ذلك إلى رفع الأذونات عن بُعد (قريبًا) دون الحاجة إلى أذونات تنفيذ إضافية. لا يتطلب استغلال هذه الثغرة تفاعل المستخدم.
تفاصيل استغلال الثغرة المحددة لا تزال غير واضحة، كما أن الطرازات المتأثرة غير معروفة، ولكن وفقًا لـ CISA (عبر The Hacker News)، تم استغلال هذه الثغرة في هواتف Pixel، مشيرة إلى أن أجهزة Google Pixel تحتوي على ثغرة في المودم المحمول تتعلق بتجاوز الأذونات. بالاستناد إلى إعلان Google، تم استغلال ذلك في البرية، ومن الواضح أنه تم استخدامه لاستهداف أجهزة معينة. أصدرت CISA إشعارًا، مشيرة إلى أن هذه ثغرة معروفة تم استغلالها، موضحة أن هذه الأنواع من الثغرات هي طرق شائعة للهجمات من قبل الفاعلين الخبيثين، مما يشكل خطرًا كبيرًا على المؤسسات الفيدرالية.
أشارت TechCrunch إلى أن هذا يُعرف باسم “هجوم بدون نقرات”، وأشارت إلى أن Google لم تستجب لطلبات التعليق بشأن استغلال الثغرة ومن يقوم باستغلالها. إذا كنت تستخدم هاتف Pixel، يمكنك تحديثه إلى الإصلاحات التي يتم طرحها حاليًا لشهر سبتمبر 2026 لحل هذه المشكلة.
تحديثات وميزات Google Pixel ذات الصلة
المزيد من المعلومات حول Google Pixel كما يلي: تحديثات Pixel لشهر سبتمبر 2026: إعادة تصميم أداة VIP، إضافة المزيد من إيماءات Pixel Watch؛ Pixel 11 يتيح لك تعيين أي عدسة كإعداد افتراضي من خلال هذا الإعداد المخفي؛ Google Pixel تضيف “ملخص استخدام البطارية”، وهذه الميزة يتم طرحها على Pixel 10 والطرازات الأحدث.
إشعار بالمصالح: يحتوي هذا المقال على روابط لمنتجات تجار متعاونين، إذا قمت بالشراء من خلال الروابط، قد تحصل TechRitual على عمولة، ولكن ذلك لا يؤثر على تقييم المنتجات أو التوصيات. لمزيد من التفاصيل، يرجى مراجعة سياسة الخصوصية.